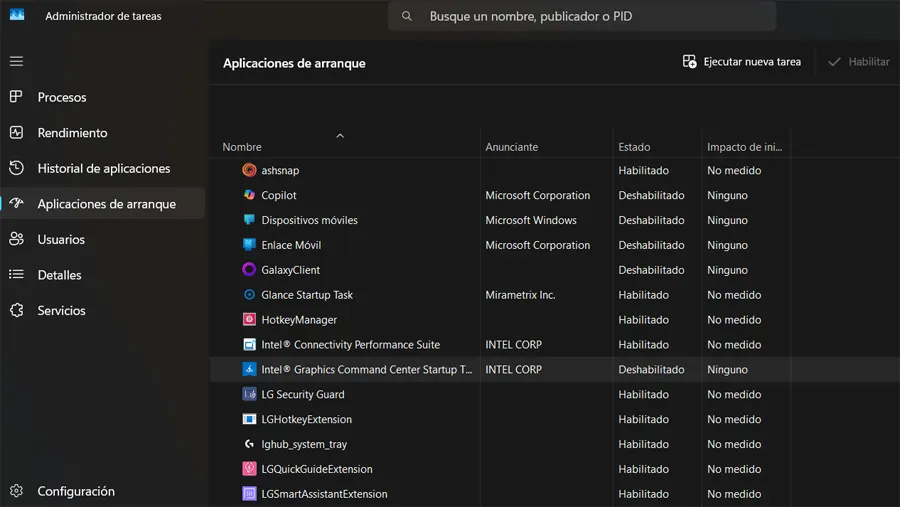
Il Gestionnaire des tâches Windows Il montre généralement des dizaines de processus portant des noms que nous reconnaissons à peine. Se fier uniquement à ces noms pour décider si un fichier est dangereux est une erreur de sécurité courante. Il existe une méthode plus fiable, basée sur l'examen du chemin de l'exécutable, de sa signature numérique et de sa réputation, qui permet de distinguer un composant Windows légitime d'une menace déguisée.
Un ventilateur qui commence à sonner plus fort que la normale sur votre ordinateur est généralement le signal qui vous amène à ouvrir le Gestionnaire des tâches à la recherche du processus responsable. Le problème survient lorsqu'un processus comme RuntimeBroker.exe fonctionnant avec plusieurs identifiants différents, avec NID 18900, 23036, 19616, 20936 et 7104et il n'y a aucun moyen de savoir, juste à partir du nom, si cela est normal ou si cela est alarmant.
Un nom familier ne signifie pas que le processus est sûr
N'importe quel programme, y compris les logiciels malveillants, peut être renommé pour ressembler à un processus Windows officiel. Des noms comme RuntimeBroker.exe soit svchost.exe Ils semblent techniques et légitimes précisément parce qu’ils le sont dans la plupart des cas, ce qui en fait un déguisement parfait pour ceux qui veulent passer inaperçus dans le système.
Il est courant de voir plusieurs instances du même processus s'exécuter simultanément avec des PID différents et une consommation de mémoire disparate, ce qui en soi n'indique rien de mauvais. C'est pourquoi cela n'a aucun sens d'essayer de mémoriser la fonction exacte de chacun des centaines de processus qui s'exécutent en arrière-plan. Ce qu'il est bon d'avoir, si vous tombez sur un nom qui suscite des doutes, c'est une procédure claire pour vérifier son identité avant de décider s'il mérite des inquiétudes ou si vous pouvez l'ignorer en toute sécurité. Cette procédure ne nécessite pas de connaissances avancées : il suffit de savoir où chercher et quelles questions poser au système lui-même.
Vérifiez le chemin et la signature numérique dans Process Explorer
L'outil qui vous permet d'aller au-delà de ce que montre le Gestionnaire des tâches est Explorateur de processusun utilitaire Microsoft qui fournit un accès détaillé aux propriétés de tout exécutable en cours d'exécution. Lorsque vous faites un clic droit sur un processus et ouvrez ses propriétés, deux informations clés apparaissent : le chemin à partir duquel le fichier est exécuté et sa signature numérique.
Un véritable processus système, tel que RuntimeBroker lui-même, doit toujours être hébergé dans le dossier C:WindowsSystem32. Si le chemin pointe vers AppData, Temp ou tout autre répertoire en dehors des dossiers système protégés, il doit être traité avec plus de prudence. La signature numérique ajoute une autre couche de confirmation : elle doit clairement identifier Société Microsoft en tant que signataire. Lorsque le système ne peut pas vérifier qui a signé le fichier ou que le signataire est inconnu, la probabilité qu'il s'agisse d'un intrus augmente considérablement. Ce croisement de données réduit déjà l'incertitude, même s'il ne constitue pas la vérification finale.
Comment utiliser la colonne VirusTotal dans Process Explorer
Process Explorer inclut une fonction qui rend cette vérification beaucoup plus rapide. Du menu Possibilités vous pouvez activer la colonne VirusTotal.comaprès avoir accepté les conditions une première fois. Ce faisant, l'outil interroge le hachage du fichier, son empreinte unique, par rapport à la base de données VirusTotal, sans avoir besoin de télécharger l'exécutable complet à ce moment-là.
Le résultat apparaît sous la forme d'une fraction, telle que 0/76, qui indique combien de moteurs antivirus interrogés ont marqué ce hachage comme malveillant. Dans le cas d'un RuntimeBroker légitime, ce résultat est généralement accompagné de l'étiquette « Aucun fournisseur de sécurité n'a signalé ce fichier comme malveillant » lors de l'ouverture du fichier complet sur le Web. Si le fichier ne se trouve pas dans la base de données, Process Explorer permet également de l'envoyer pour analyse, même si dans ce cas cela implique de partager l'exécutable avec la plateforme. C'est une étape que vous ne pouvez activer que lorsque vous en avez besoin.
Pourquoi un résultat positif ne clôture pas le dossier
Un 0/76 sur VirusTotal est un bon signe, mais ce n'est pas une garantie absolue. Cela peut signifier qu'aucun moteur n'a détecté le fichier comme malveillant ou qu'il s'agit d'un fichier trop nouveau ou inhabituel pour être reconnu par les signatures existantes. De même, une seule détection peut constituer un faux positif et non une preuve définitive de l’existence d’un logiciel malveillant.
Ce qui donne vraiment confiance, c'est que plusieurs signes coïncident : le chemin correspond au dossier système attendu, la signature identifie Microsoft comme responsable et VirusTotal ne signale pas le fichier. Lorsque l'un d'eux ne rentre pas (un parcours étrange, une signature absente ou un résultat douteux dans VirusTotal), il est préférable de poursuivre l'enquête avant d'accepter la réponse d'un seul indicateur. La prochaine fois qu'un processus inconnu apparaîtra dans votre liste, vérifiez ces trois informations avant de fermer le Gestionnaire des tâches.
Questions fréquemment posées sur les processus Windows malveillants Non. Par défaut, il interroge uniquement le hachage du fichier sur la base de données VirusTotal. L'exécutable complet n'est partagé que si vous décidez de le soumettre manuellement pour une nouvelle analyse.
C’est un signal pour traiter le processus avec plus de prudence. Les processus système légitimes doivent être exécutés à partir de C:WindowsSystem32 ; S'ils apparaissent dans des dossiers tels que AppData ou Temp, cela vaut la peine d'examiner le fichier avant de le supprimer.
Pas absolument. Cela peut signifier qu'aucun moteur ne l'a détecté comme malveillant, mais également que le fichier est trop récent ou inhabituel pour les signatures existantes. Il est pratique de le combiner avec l'itinéraire et la signature numérique.
Process Explorer télécharge-t-il automatiquement l'intégralité du fichier sur VirusTotal ?
Qu'est-ce que cela signifie si le chemin d'un processus comme RuntimeBroker.exe n'est pas dans System32 ?
Un résultat de 0/76 dans VirusTotal garantit-il qu’un processus est sûr ?