Windows 11 nécessite la création d'un Code PIN Windows Hello lors de la configuration initiale de l'appareil, même si nous activons ultérieurement la reconnaissance faciale ou d'empreintes digitales. La raison n'a rien à voir avec la commodité de saisir quatre chiffres au lieu d'un long mot de passe, mais plutôt avec la façon dont Microsoft a conçu l'architecture de sécurité Windows pour séparer l'accès aux appareils de l'accès au compte.
Sur le papier, un mot de passe traditionnel semble être l'option la plus robuste : il prend en charge les lettres, les chiffres et les symboles, ce qui multiplie les combinaisons possibles par rapport aux quatre ou six chiffres d'un code PIN. Cependant, la sécurité de chaque méthode ne dépend pas du nombre de combinaisons qu'elle prend en charge, mais de la façon dont l'architecture Windows Hello est construite : un code PIN est plus sécurisé qu'un mot de passe car il se rapporte différemment à l'appareil et au compte Microsoft.
Risques pour votre compte Microsoft si vous utilisez un mot de passe
Windows 11 demande de lier un compte Microsoft lors de l'installation. Si nous optons pour un mot de passe traditionnel au lieu de Windows Bonjource même mot de passe du compte Microsoft devient la clé d'accès à l'ordinateur. Celui qui l'obtient pourra accéder non seulement au PC, mais également au courrier électronique, au stockage cloud et à tout autre service lié à cette identité. Ce risque ne se limite pas à l'ordinateur lui-même : il affecte tout appareil ou application qui utilise le même compte Microsoft pour se connecter.
Le code PIN Windows Hello évite ce problème car il est lié à un seul appareil. Même si quelqu'un le découvre, il ne pourra pas l'utiliser pour se connecter à votre compte Microsoft à partir d'un autre ordinateur : il ne fonctionne que sur l'ordinateur sur lequel il a été initialement configuré. Il ne parvient pas non plus aux serveurs Microsoft en tant qu'identifiant réutilisable, il ne peut donc pas être exposé lors d'une violation de données dans le cloud.
Comment le TPM protège la clé derrière le code PIN
Sur les appareils pris en charge, le code PIN est soutenu par un Module de plateforme sécurisée (TPM)un petit processeur de sécurité intégré à la carte mère ou au firmware. Il fait office de coffre-fort pour les clés et opérations cryptographiques les plus sensibles. Lors du réglage Windows Bonjourl'appareil génère une paire de clés asymétriques : la clé privée reste protégée sur l'ordinateur, soutenue par le TPM, et la clé publique est enregistrée auprès du fournisseur d'identité.
Le code PIN, ou l'empreinte digitale et le visage si nous utilisons la biométrie, ne sont pas l'identifiant lui-même, mais la clé qui déverrouille cette clé privée protégée sur l'appareil. C'est pourquoi un code PIN court peut être sécurisé : sa force ne dépend pas des combinaisons possibles, comme pour un mot de passe, mais du fait que la clé ne quitte jamais l'appareil.
Le TPM ajoute également une barrière physique contre les attaques par force brute. La puce limite les tentatives de code PIN infructueuses et, si un certain nombre d'échecs est dépassé, bloque l'accès au matériel de clé protégé. Cela rend beaucoup plus difficile pour quelqu'un avec l'équipement devant lui de deviner le code en essayant les combinaisons les unes après les autres.
Utilisez un mot de passe si vous préférez un compte local
Microsoft pousse à lier un compte Microsoft lors de la configuration standard, mais il existe des moyens d'installer Fenêtres avec un compte local. Dans ce cas, le mot de passe de l'ordinateur n'existe que sur cette installation spécifique et ne compromet pas votre compte Microsoft si quelqu'un le découvre, ce qui est partagé avec le ÉPINGLE de Windows Bonjour.
La différence réside dans la protection que chacun reçoit. Un mot de passe de compte local n'est pas protégé par chiffrement par le TPM ni automatiquement verrouillé après plusieurs tentatives infructueuses. Il reste donc plus vulnérable à une attaque par force brute si quelqu'un a un accès physique à l'ordinateur.
La différence entre le code PIN et le mot de passe du compte Microsoft ne réside donc pas dans le nombre de combinaisons que chacun prend en charge, mais dans leur portée. Le code PIN n'est valable que sur l'appareil sur lequel il a été créé et ne le quitte jamais ; Le mot de passe du compte Microsoft, en revanche, ouvre la porte à ce compte et à tous les services liés depuis n'importe quel ordinateur.
Cette distinction s'applique à la connexion PC, et non à la sécurité générale des mots de passe que nous utilisons dans d'autres services Web, où les clés longues et les gestionnaires de mots de passe constituent toujours la recommandation standard.
Que pouvons-nous faire pour protéger le PC
Connaître cette différence aide à décider quelle méthode utiliser dans chaque équipe. Si votre ordinateur a TPMgardez le ÉPINGLE Windows Hello, en tant que méthode principale, profite de toute cette protection supplémentaire ; la biométrie peut être ajoutée ultérieurement comme raccourci plus rapide sans renoncer à cette sécurité.
- Utilisez le code PIN Windows Bonjour comme méthode principale sur les ordinateurs compatibles TPM.
- Ajoutez la reconnaissance faciale ou d’empreintes digitales en complément et non en remplacement du code PIN.
- Si vous choisissez un mot de passe, vérifiez si vous protégez un compte local ou l'intégralité du compte Microsoft.
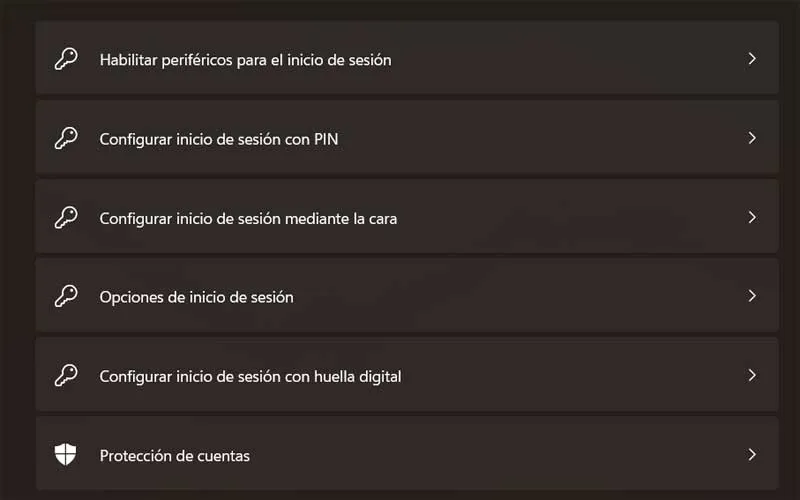
- Vérifier les paramètres Windows 11 quelles méthodes de connexion vous avez actives et désactivez celles que vous n'utilisez pas.
La prochaine fois que Windows vous demandera de créer un code PIN avant d'activer la reconnaissance faciale, l'écran ne suivra pas un caprice de conception : ce code est la pièce qui déverrouille la clé cryptographique protégée par le TPM de l'équipement, qui remplace le mot de passe comme garantie d'accès.