Un email qui imite une facture ChatGPT dirige les utilisateurs vers une fausse copie de la page Connexion OpenAIconçu pour conserver le nom d'utilisateur et le mot de passe qu'ils saisissent. Le chercheur Jos Varden, du Cofense Phishing Defense Center, a retracé le bouton de paiement dans le message jusqu'à la page de l'attaquant, qui a été atteinte après une redirection Google.
Celui qui y saisit ses données les livre directement à l'attaquant et se retrouve sur une page d'erreur, une étape conçue pour ne pas éveiller immédiatement les soupçons. L'arnaque atteint à la fois les comptes personnels et professionnels et reproduit fidèlement le type d'avis de collecte que tout abonné de ChatGPT reconnaîtrait sans hésiter : cette familiarité réside en grande partie dans son efficacité.
L'avis simule une facture à payer en 48 heures
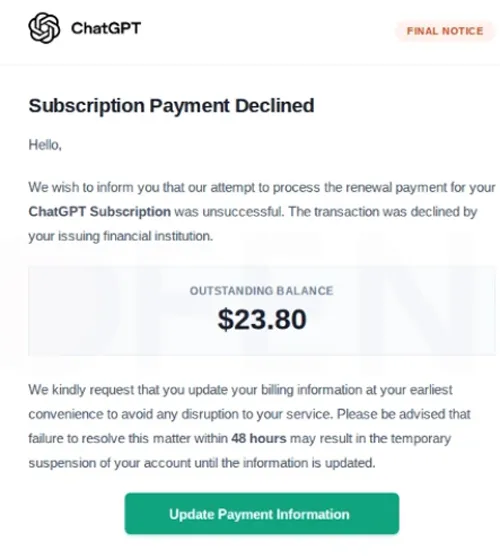
Le message arrive avec le nom de l'expéditeur « ChatGPT » et le sujet « Urgent : veuillez mettre à jour votre mode de paiement pour éviter une interruption de service ». Il comprend le logo officiel, une étiquette d'avis final et un solde impayé de 23,80 $, ainsi qu'un avertissement indiquant que le compte peut être suspendu si le problème de facturation n'est pas résolu dans les 48 heures.
Sous cet avis, un bouton vert apparaît avec le texte « Mettre à jour les informations de paiement » et l'e-mail est fermé en signant « L'équipe OpenAI ». Le délai serré et la typographie audacieuse vous incitent à appuyer sur le bouton avant de vous concentrer sur les détails qui révèlent la fraude, une pression courante dans ce type de campagne et basée sur l'urgence pour vous empêcher de vous arrêter pour vérifier l'expéditeur.
Ces informations commencent précisément par l'adresse de l'expéditeur. Le courrier vient de support@9527db6e1a.nxcli.ioun domaine qui n'a aucun rapport avec OpenAI et qui devrait suffire, à lui seul, à se méfier du message.
Lien du bouton de paiement malveillant de ChatGPT
Le bouton ne mène pas directement au site de phishing. Son adresse commence dans notifications.googleapis.comune redirection de l'API Google qui redirige le navigateur vers la page malveillante, et cette couche supplémentaire complique le conseil habituel de survoler un lien avant de cliquer.
Lorsque vous faites cela, ce qui apparaît est une adresse Google où vous vous attendez à un domaine OpenAI, et cette inadéquation est, selon Varden, le signe le plus clair de tromperie : un lien Google n'a aucune raison d'apparaître sur une facture OpenAI. Pour le détecter, il faut savoir d’emblée que ce type de redirection n’appartient à aucun avis de facturation légitime.
Cofense a pointé trois indicateurs pour identifier et bloquer cette campagne : le lien de redirection Google et deux routes hébergées sur le même domaine nxcli.io, login.php et key.php. Grâce à ces trois informations, les équipes de messagerie de n'importe quelle organisation pourraient consulter leurs journaux pour tenter de détecter ces messages avant qu'ils n'atteignent les boîtes de réception de leurs employés.
Une fausse page copie le vrai design OpenAI
La page de destination reproduit le logo ChatGPT et accueille avec un « Bienvenue » au-dessus des champs du nom d'utilisateur et du mot de passe, une réplique assez fidèle de l'original. La différence réside dans la barre d'adresse : le site Web de connexion légitime réside sur auth.openai.com, tandis que le faux est entièrement hébergé sur un autre domaine.
Si vous utilisez ChatGPT à titre personnel ou gérez les accès de l'ensemble de vos collaborateurs, la vérification qui compte vraiment prend deux secondes : regardez la barre d'adresse et confirmez qu'elle indique auth.openai.com avant de saisir le mot de passe. Ce geste éviterait de tomber dans le piège de cette campagne spécifique, même si l'email, le logo et le montant de la facture sont convaincants à première vue.
Faites également attention à l'expéditeur et au sujet : cela vous aidera à dissiper le doute avant d'accéder à la page de connexion : un avis de paiement qui nécessite une action dans les 48 heures et qu'il provienne d'un domaine autre que openai.com correspond au modèle décrit par cette campagne.
FAQ sur le phishing ChatGPT Il arrive avec la ligne d'objet « Urgent : veuillez mettre à jour votre mode de paiement pour éviter une interruption de service », indique un solde impayé de 23,80 $ et donne un délai de 48 heures avant une prétendue suspension de compte.
Le bouton de paiement ne mène pas directement au site OpenAI : il passe d'abord par notifications.googleapis.com, une redirection de Google, au lieu de diriger vers le domaine officiel auth.openai.com.
Trois : le lien de redirection Google et deux routes hébergées sur le domaine nxcli.io, identifiées comme login.php et key.php.
À quoi ressemble un faux e-mail ChatGPT ?
Comment détecter que le lien est faux ?
Quels indicateurs Cofense a-t-il publié pour bloquer cette campagne ?