L'équipe Chrome a promu la version 154 au niveau stable pour Windows, Mac et Linux, un déploiement qui s'achèvera dans les jours et semaines à venir. La mise à jour intègre 108 correctifs de sécuritéplusieurs d'entre eux critiques, en plus des ajustements inclus dans le registre officiel du navigateur. Google détaille également les récompenses financières accordées aux chercheurs qui ont signalé chaque vulnérabilité avant sa publication.
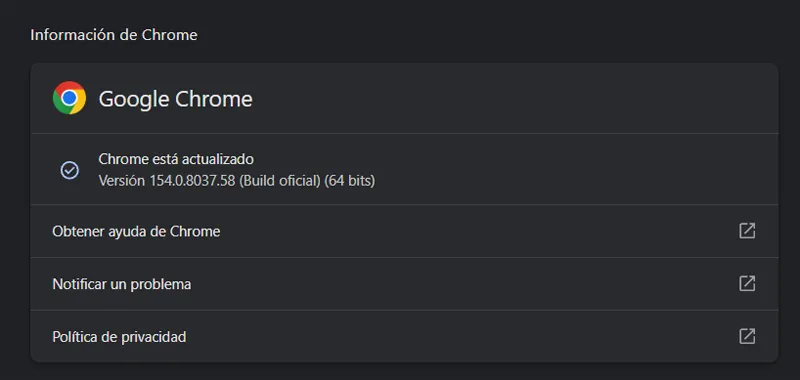
La nouvelle version du navigateur arrive avec les numéros 154.0.8037.57 pour Linux et 154.0.8037.57/.58 pour Windows et Mac. La distribution n'est pas simultanée pour tous les utilisateurs : Google le publie par étapes, c'est donc une bonne idée de vérifier dans le menu d'aide si le correctif a déjà atteint votre ordinateur avant de le prendre pour acquis.
Vulnérabilités critiques dans ANGLE, GPU et WebGL
La section sécurité occupe une place centrale dans cette version, avec plusieurs failles critiques capables de permettre l'exécution de code arbitraire. Il CVE-2026-95350un débordement de tampon dans ANGLE, a donné lieu à une récompense de 5 000 $ pour STAR Labs SG Pte. Ltd., Billy Jheng Bing Jhong, Muhammad Alifa Ramdhan et Pan Zhenpeng, qui l'ont rapporté le 24 août. CVE-2026-95357une écriture hors limites adressée au GPU, a totalisé 2 500 $ pour un chercheur anonyme qui l'a signalé le 1er juillet.
La liste des critiques ne s'arrête pas là. Google a également corrigé CVE-2026-95339 (utilisation après libre dans ServiceWorker, rapportée par Andrew Boni le 18 août), CVE-2026-95313 (utilisation après libre en plein écran, trouvée par WinD39 – Huynh Dinh Vu le 26 août) et CVE-2026-95349 (débordement de tampon dans WebGL, détecté en interne par Google le 27 août). Les détails techniques de plusieurs de ces bugs restent restreints jusqu'à ce que la plupart des utilisateurs mettent à jour leurs appareils.
Échecs d'utilisation après la publication des composants clés
Une bonne partie des correctifs de cette version correspondent à une utilisation après des erreurs gratuites, un type de panne de mémoire largement exploité dans les attaques réelles car il permet la manipulation de données déjà libérées. Parmi ceux de grande gravité figurent CVE-2026-95348 en Bluetooth, le CVE-2026-95335 en HID (rapporté par WinD39 – Huynh Dinh Vu le 1er septembre) et CVE-2026-95299 en GPU, détecté par Google le 15 septembre.
Entrent également dans cette catégorie CVE-2026-95351 dans Views et CVE-2026-95310 dans AdFilter, tous deux signalés par Xinyang Ge le 16 septembre. Ce type de vulnérabilité affecte généralement les composants qui gèrent les ressources partagées entre les processus, donc maintenir le navigateur à jour reste le moyen le plus direct de réduire le risque si vous parcourez des pages avec une confiance limitée ou si vous utilisez des extensions avec accès à la mémoire système.
Le moteur V8 et DevTools reçoivent également leurs propres correctifs
Il Moteur JavaScript V8 et DevTools ont retenu l'attention ce cycle. Ils ont résolu le CVE-2026-95280une condition de concurrence critique dans V8 détectée par Google le 12 septembre, et deux découvertes du même jour signées par OpenAI Codex Security (amyb) : le CVE-2026-95304une écriture hors limites, et CVE-2026-95306, une confusion de types, tous deux également sur V8. Les conditions de concurrence et les confusions de types dans le runtime JavaScript sont particulièrement sensibles car elles peuvent conduire à l'exécution de code non autorisé dans l'onglet du navigateur lui-même.
Les outils de développement ajoutent leurs propres correctifs, notamment un encodage de sortie incorrect (CVE-2026-95274) et un bug d'utilisation après utilisation gratuite dans l'interface DevTools elle-même (CVE-2026-95373), tous deux détectés par Google le 26 août. Si vous travaillez quotidiennement avec l'inspecteur de code ou déboguez des applications Web à partir de Chrome, vous devez mettre à jour sans délai, car ces composants fonctionnent avec des privilèges élevés dans le navigateur et une défaillance peut affecter vos environnements de test.
Comment recevoir la nouvelle version de Chrome mise à jour
Le programme de récompenses Google a reconnu dans ce cycle le travail de profils tels que ceux de STAR Labs SG Pte. Ltd., Sécurité du Codex OpenAIXinyang Ge, David Sievers (@loknop) ou Andrew Boni, avec des paiements allant de 2 500 à 5 000 dollars en fonction de la gravité de la panne. D'autres découvertes, marquées comme à déterminer dans la liste officielle, n'ont pas encore été récompensées car leur évaluation est toujours en cours.
La société maintient également des restrictions d'accès aux détails de certains bogues jusqu'à ce que la majorité des utilisateurs aient effectué la mise à jour, et étend cette réserve lorsque le bogue réside dans une bibliothèque tierce que d'autres projets utilisent également et n'ont pas encore corrigée. Pour vérifier si Chromé 154 est déjà installé, ouvrez le menu d'aide du navigateur et sélectionnez « À propos de Google Chrome » : si la mise à jour n'a pas encore été appliquée, le navigateur lui-même la téléchargera à ce moment-là.
FAQ sur les versions stables de Chrome 154 La version 154.0.8037.57 est disponible pour Linux, tandis que Windows et Mac reçoivent les versions 154.0.8037.57 et 154.0.8037.58.
Cette mise à jour de canal stable comprend 108 correctifs de sécurité, avec plusieurs bogues critiques et de haute gravité dans des composants tels que ANGLE, GPU, V8 et WebGL.
Il peut être vérifié en accédant au menu d'aide du navigateur et en sélectionnant « À propos de Google Chrome » ; Si la mise à jour n'a pas encore été appliquée, elle sera téléchargée automatiquement à ce moment-là.
Quelles versions de Chrome 154 ont été publiées pour chaque système d'exploitation ?
Combien de failles de sécurité Chrome 154 corrige-t-il ?
Comment puis-je vérifier si la version 154 de Chrome est déjà installée ?